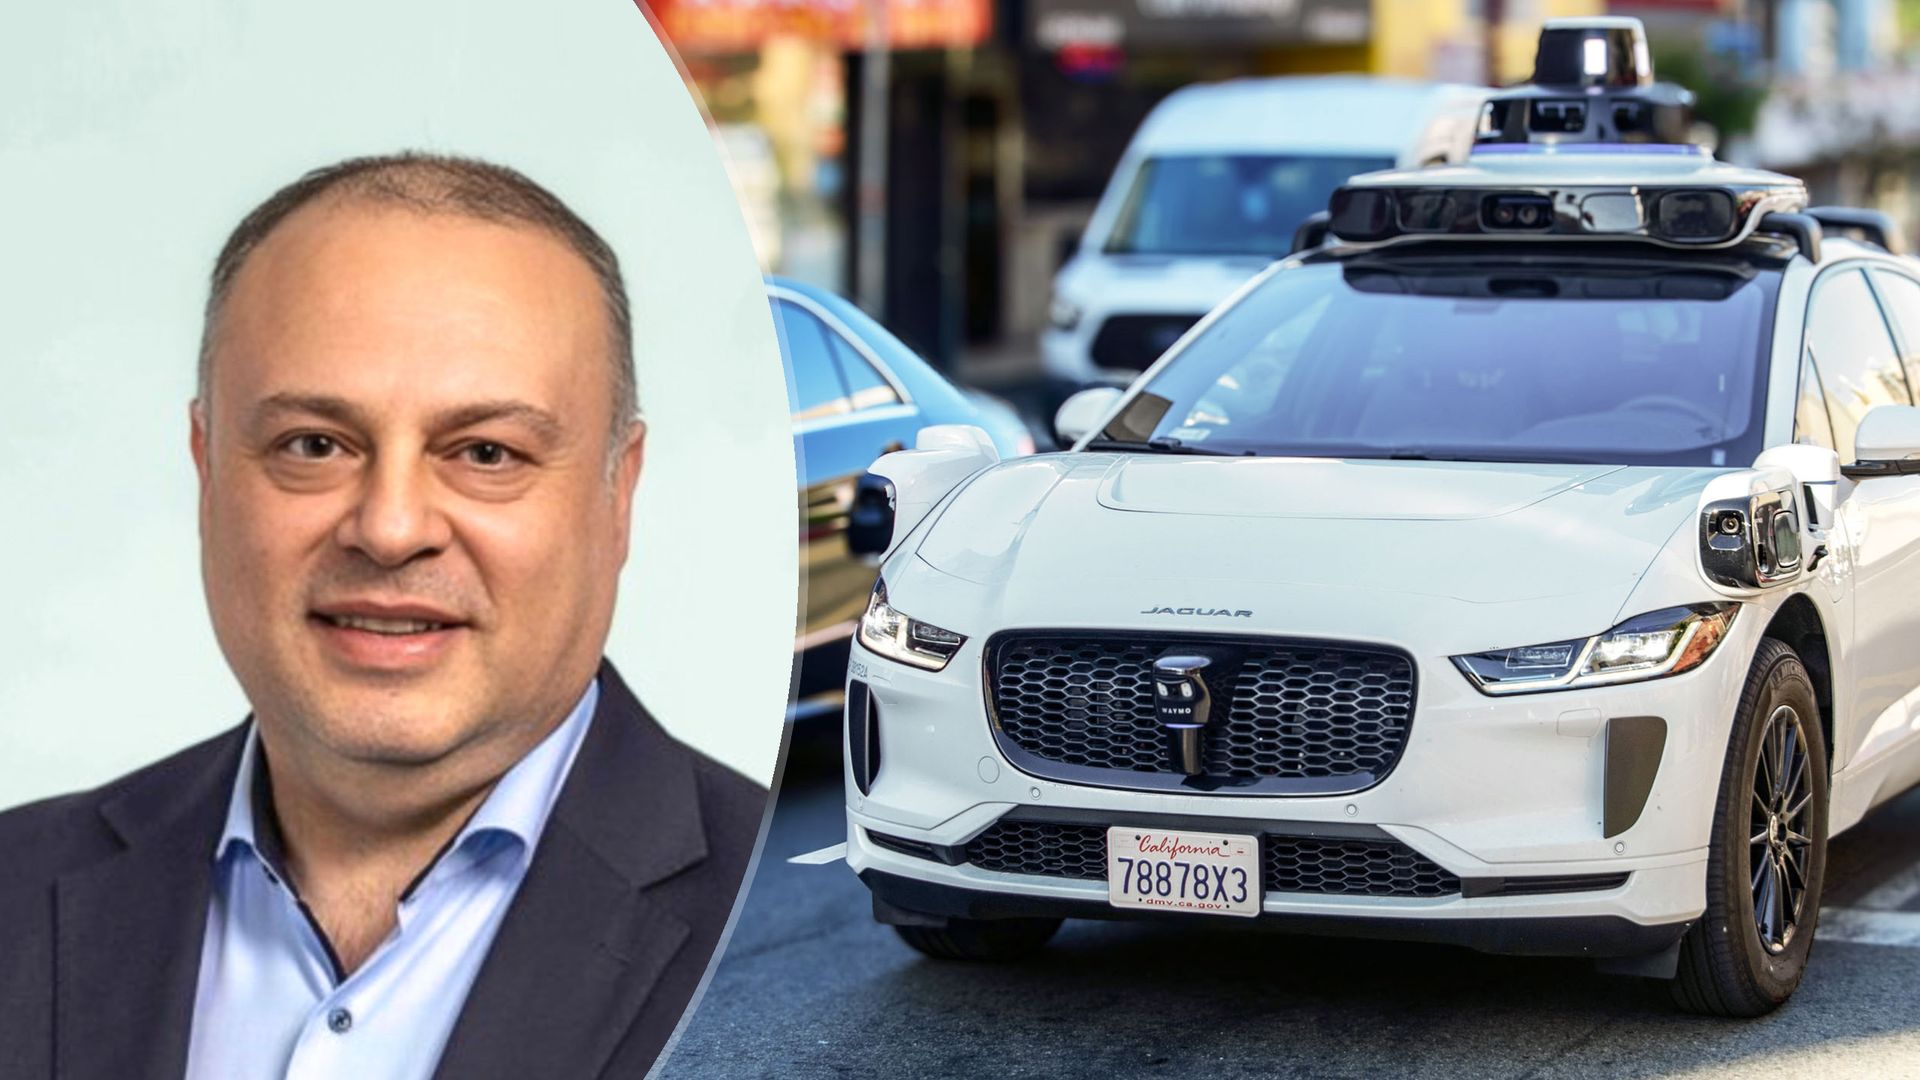
NUSA TENGGARA BARAT — Penelitian Anthropic menunjukkan model AI kecil mampu mereplikasi diri sebagai "AI worm" di perangkat pintar seperti Android TV box dan oven pintar. Giuseppe Serio dari Upstream menilai ancaman serupa bisa merambah mobil otonom, robot, dan drone, dengan risiko mulai dari gangguan operasional hingga bahaya keselamatan fisik.
Penelitian Frontier Red Team Anthropic mengamati bagaimana model AI berskala kecil dapat memperbanyak diri lintas perangkat konsumen tanpa akses ke pusat data. Eksperimen itu masih bersifat laboratorium dengan kondisi yang disederhanakan, tetapi arah temuannya jadi peringatan bagi industri perangkat terhubung.
Serio, VP Market Development di perusahaan keamanan siber Upstream, menegaskan bahwa worm dan botnet sebenarnya bukan hal baru. Yang berubah adalah kemampuan AI memahami dan beradaptasi dengan lingkungan perangkat yang berbeda dengan campur tangan manusia yang jauh lebih sedikit.
Apa yang Membuat AI Worm Berbeda dari Malware Biasa
Menurut Serio, penyerang tradisional harus mengembangkan alatnya sendiri agar bisa berjalan di sistem yang berbeda-beda. AI bisa mengambil alih sebagian pekerjaan itu, mulai dari memetakan cara kerja perangkat hingga mengeksekusi kode yang sesuai.
Dampaknya, serangan jadi lebih mudah diskalakan ke jutaan perangkat dengan hardware dan software yang beragam. Namun AI tidak otomatis menembus proteksi. Penyerang tetap butuh celah masuk berupa kerentanan, antarmuka terbuka, atau konfigurasi keamanan yang lemah.
"The threat is not that worms suddenly become possible. It is that AI could make them more adaptive, easier to scale and harder to defend against," ujar Serio.
Mengapa Mobil Otonom dan Drone Lebih Rentan
Robot, kendaraan terhubung, dan drone kini mengandalkan komputasi onboard untuk persepsi, navigasi, dan pengambilan keputusan. Model AI yang dipakai tidak seragam, ada yang berbasis computer vision, machine learning, hingga vision-language-action model pada sistem robotik terbaru.
Kombinasi sumber daya komputasi, konektivitas, dan peran di operasi dunia nyata itulah yang membuat perangkat ini menarik bagi penyerang. Contoh paling rentan adalah sekumpulan robot gudang yang berbagi jaringan dan infrastruktur manajemen yang sama.
Pada kendaraan terhubung, pemisahan fungsi kritis dan kontrol eksekusi software membuat pergerakan penyerang jauh lebih sulit. Anthropic sendiri belum mendemonstrasikan serangan jenis ini terhadap armada Physical AI sungguhan.
Dampak ke Keselamatan Fisik
Jika AI worm masuk ke robot atau kendaraan otonom, konsekuensinya bisa berupa penurunan performa, downtime operasional, hingga risiko keselamatan serius. Worm dapat menghabiskan sumber daya komputasi yang seharusnya dipakai untuk persepsi dan perencanaan navigasi.
Deteksi objek bisa melambat, keputusan tertunda, atau mesin berhenti beroperasi. Serio menekankan perlunya membedakan gangguan operasional dengan pengambilalihan kendali penuh. Fungsi kemudi dan pengereman biasanya ditangani pengontrol terpisah dengan mekanisme keselamatan tambahan.
"In such cases, a cyber compromise could potentially translate into unsafe physical behavior," kata Serio.
Sinyal Peringatan yang Harus Dipantau Produsen
Ada sejumlah tanda yang perlu diwaspadai, seperti transfer model AI berukuran besar yang tidak wajar, komunikasi tak terduga antarperangkat, lonjakan penggunaan GPU, anomali baterai atau suhu, serta keterlambatan persepsi dan perencanaan.
Satu sinyal saja tidak cukup jadi bukti. Penggunaan GPU tinggi pada robot yang sedang mengerjakan tugas kompleks bisa normal, tetapi aktivitas serupa pada robot yang terparkir dan menjalankan software tak dikenal justru mencurigakan.
Karena itu produsen perlu melihat tiga lapis: perilaku masing-masing mesin, konteks operasionalnya, dan pola di seluruh armada. Anomali kecil di satu perangkat bisa jadi indikasi serangan saat sinyalnya digabung dari ratusan atau ribuan mesin.
Langkah Isolasi Tanpa Memicu Insiden Keselamatan
Prioritas pertama saat worm terdeteksi adalah menghentikan penyebaran tanpa menambah risiko. Berbeda dari sistem IT biasa, robot atau mesin industri tidak bisa dimatikan begitu saja saat menjalankan tugas kritis.
Serio menyarankan empat tahap: memahami situasi dan cakupan infeksi, membatasi komunikasi antara mesin terdampak dan armada lain, membawa mesin ke kondisi aman, lalu memverifikasi sebelum menyalakannya kembali. Isolasi jarak jauh bisa dilakukan asal dirancang sejak awal dalam sistem.
"The objective is not simply to stop the cyberattack. It is to stop it without turning a security incident into a safety incident," ujarnya.
Kesiapan Industri dan Regulasi
Industri bergerak ke arah yang benar, tetapi masih ada jarak antara kecepatan pengembangan otonomi dan kemampuan mengamankannya. Produsen otomotif dinilai paling maju berkat prinsip secure-by-design dan regulasi UNECE R155.
Robotika, drone, dan aplikasi Physical AI lain masih menunjukkan tingkat kematangan yang beragam. Tantangan terbesarnya justru muncul setelah perangkat terjual, ketika produsen harus terus memantau perilaku ribuan mesin di lapangan.
Regulasi EU Cyber Resilience Act turut mendorong perubahan ini dengan kewajiban pelaporan kerentanan yang dieksploitasi aktif dan insiden keamanan berat. Serio memperkirakan aturan tersebut berpengaruh ke luar Eropa, seperti yang terjadi pada UNECE R155 di sektor otomotif.
Bagi pengguna perangkat pintar di Indonesia, temuan ini jadi pengingat untuk rutin memasang pembaruan firmware dan tidak mengabaikan perangkat yang sudah berhenti mendapat dukungan keamanan.